Piekrišana

Šī vietne izmanto trešo pušu pakalpojumus, kuriem nepieciešama jūsu piekrišana. Uzzināt vairāk

Pāriet uz saturu
Produkts

MailRisk

Uzreiz noderīga atgriezeniskā saite un ziņošana par aizdomīgiem e-pastiem

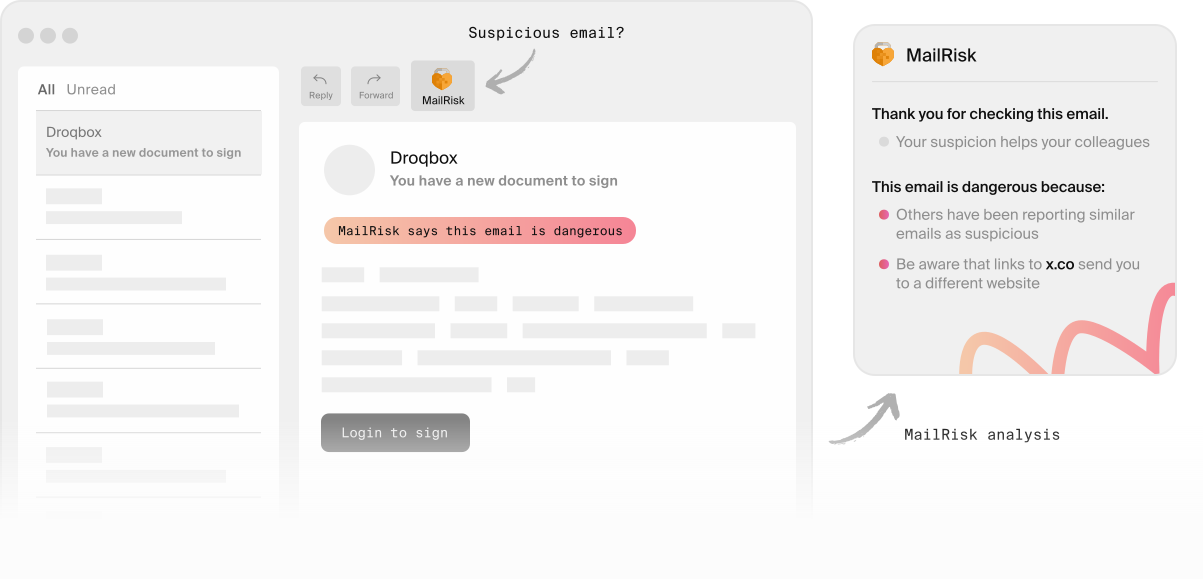
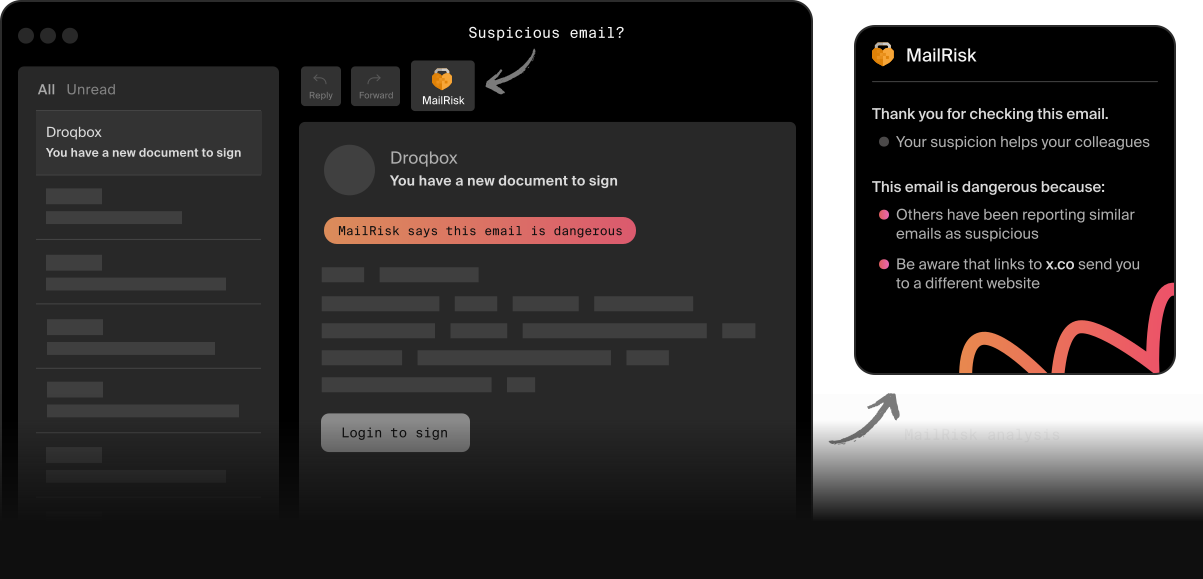
Ilustrācija ar aizdomīgu e-pastu un MailRisk paziņojumu. Ilustrācija ar aizdomīgu e-pastu un MailRisk paziņojumu.

Dodiet ikvienam iespēju praktizēt kiberdrošību

Ar vienu klikšķi ikviens jūsu komandā var palīdzēt padarīt organizāciju noturīgāku pret kiberuzbrukumiem.

MailRisk automātiski analizē pikšķerēšanas, surogātpasta un krāpniecības e-pastus un sniedz kolēģiem atgriezenisko saiti par viņu rīcību – uzreiz.

Ērtā poga vienmēr ir pieejama iesūtnē, padarot drošību par redzamu, praktisku un gandarījumu sniedzošu ikdienas daļu.
Illustration showing the location of the MailRisk icon in an email app.

Kā darbojas MailRisk

E-pasts joprojām ir viena no galvenajām taktikām, ar ko kibernoziedznieki pārņem cilvēku uzmanību un pievilina potenciālos upurus rīkoties pretēji veselajam saprātam.

Ja ziņošana par riskantiem e-pastiem ir vienkārša, ērta un gandarījumu sniedzoša, tas ir neticami efektīvs veids, kā veicināt līdzdalību – un padarīt kiberdrošību par pozitīvu pieredzi visiem.

Automatizēta analīze sociālās inženierijas uzbrukumiem e-pastā

MailRisk poga atrodas jūsu e-pasta programmas rīkjoslā – neatkarīgi no tā, vai izmantojat datora lietotni, tīmekļa pastu vai mobilo lietotni.

Katru reizi, kad kāds pārbauda e-pastu, mēs automātiski meklējam līdzīgus e-pastus, par kuriem kolēģi ziņojuši kā par aizdomīgiem, un salīdzinām to arī ar citiem datu avotiem.

Kad atrodam atbilstību, jūs uzreiz saņemat apstiprinājumu, kā jūsu rīcība palīdzēja organizācijas drošībai – un jūsu pašu drošībai!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Individuāli ziņojumi, kas stiprina visas komandas aizsardzību

No ziņojumiem MailRisk nosaka, vai pikšķerēšanas kampaņa ir vērsta pret vairākiem cilvēkiem jūsu organizācijā. Un, ja šos draudu datus integrējat surogātpasta filtros, tas palīdz bloķēt bīstamos e-pastus, pirms tie sasniedz citus komandas dalībniekus.

Cilvēki var arī pievienot ziņojumiem kontekstu, tādējādi IT un drošības komandām ir vieglāk pieņemt pamatotus lēmumus bez papildu pūlēm.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Bagātīgāki un kvalitatīvāki e-pasta draudu dati jūsu drošības programmai

Tūlītēja atgriezeniskā saite mudina cilvēkus biežāk ziņot par aizdomīgiem e-pastiem – ziņojumu skaits var pieaugt pat 50 reizes.

Mēs izmantojam reāllaika mašīnmācīšanos korelācijai un klasifikācijai, analizējot šos datus mūsu ES bāzētajā, uz privātumu orientētajā mākoņplatformā, kas pārsniedz VDAR standartus.

Tādējādi IT un drošības komandas automātiski iegūst draudu datu zelta raktuves no daudziem ziņotājiem, ko var izmantot, lai atrastu uzbrucēju izmantotos ielaušanās punktus.

Ko varat sasniegt ar MailRisk

Cilvēki uzreiz atzina MailRisk par noderīgu, un ziņojumu skaits pieauga. MailRisk samazina slieksni lūgt palīdzību, bet tā vietā, lai radītu mums vairāk darba, mēs tagad esam gandrīz pilnībā atbrīvojušies no manuāliem iesniegumiem mūsu palīdzības dienestam.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management, Intility

Uzziniet, kā Intility paplašināja draudu izlūkošanu un padarīja pikšķerēšanas aizsardzību efektīvāku

Sāciet ar mazāko darbību, ko var veikt ikviens

Pārbaudot e-pastu ar MailRisk, kolēģi saņem nepieciešamo palīdzību un vienlaikus palīdz citiem. Šī tūlītējā atlīdzība nodrošina, ka viņiem vienmēr ir pozitīva pieredze ar kiberdrošību.

Pazīstami rīki un vienkāršas darbības iegūst cilvēku uzticību un iesaisti, kā arī stiprina viņu pārliecību, pieņemot labus drošības lēmumus.

Pārvaldiet risku ar visu Secure Practice rīku komplektu

MailRisk dati kļūst vēl vērtīgāki, ja tos apvieno ar simulētu pikšķerēšanu vai iekļauj draudu meklēšanas programmā.

Anonīmi uzvedības dati no visām šīm – un citām – aktivitātēm pārtop par Human Risk rādītājiem, kas nosaka riska jomas, kuras varat risināt ar mērķtiecīgiem mikrokursiem.

Turklāt šie anonimizētie dati ir jūsu slepenais palīgs raitiem atbilstības un sertifikācijas procesiem.

BUJ par MailRisk

Vai MailRisk darbojas ar e-pastiem vairākās valodās?

Jā!

MailRisk varat saņemt sev vēlamajā valodā, lai ikvienam jūsu organizācijā tā lietošana būtu pēc iespējas vienkāršāka un pazīstamāka.

Secure Practice platforma ir pieejama visās šīs vietnes valodās un vēl citās – mēs pilnībā liekam uz Eiropu. Varat arī pielāgot un iztulkot visus resursus un mācības, ko piedāvājat savai komandai, viņu dzimtajā valodā.

Vai varu izmantot MailRisk mobilajā tālrunī?

Ja jūsu organizācija izmanto Office 365 e-pasta klientu, varat izmantot MailRisk pogu speciālajā iOS vai Google Play lietotnē.

Organizācijām, kas izmanto lokāli uzturētu Exchange, piedāvājam risinājumu Microsoft ierobežojumu apiešanai: Outlook Web Access (OWA) izmantošanu tīmekļa pārlūkprogrammā.

Lūk, pilns ceļvedis par to, kā izmantot MailRisk mobilajās ierīcēs.

Vai mani e-pasta dati tiek kaut kur nosūtīti MailRisk analīzes laikā?

Jā.

Tas ir nepieciešams, lai veiktu pietiekami rūpīgu analīzi un neatpaliktu no jaunākajiem kiberdraudiem. Kad noklikšķināt uz MailRisk pogas, Secure Practice savāc e-pastu, kuru vēlaties analizēt.

Mēs to darām, pamatojoties uz rakstisku līgumu ar jūsu darba devēju, kurā detalizēti aprakstīts, kā mums atļauts apstrādāt šos datus.

Kas var redzēt e-pastus, par kuriem ziņoju ar MailRisk?

MailRisk ir paredzēts darboties pēc iespējas automātiski. Tomēr dažiem aizdomīgiem e-pastiem nepieciešama manuāla analīze, kuras laikā pilnvarots drošības eksperts īpaši atver jūsu e-pastu, lai to pārskatītu.

Turklāt, ja e-pastā, par kuru ziņojāt, ir kādi īpaši draudi, to var pārskatīt darbinieki, kas strādā pie labākās iespējamās aizsardzības veidošanas nākotnei.

Ja jūsu e-pastā nav draudu, tā saturs ir paslēpts no visiem darbiniekiem, ja vien viņi īpaši nepieprasa to atbloķēt. Šādos gadījumos pieprasījumi tiek reģistrēti, lai nodrošinātu pārskatatbildību.

Vai varu atsaukt e-pasta datu iesniegšanu?

Ikviens var pārdomāt, un mēs gādājam, lai MailRisk to būtu viegli izdarīt.

Vienkārši atveriet MailRisk un noklikšķiniet uz izvēlnes pogas augšējā labajā stūrī. Tur atradīsiet analizēto e-pastu sarakstu.

Noklikšķiniet uz e-pasta, kura datus vēlaties atsaukt, un noklikšķiniet uz «Atsaukt ziņojumu», lai dzēstu visus datus.

Cik ilgi jūs glabājat manus e-pasta datus?

Pirmkārt, mēs vācam datus tikai no tiem e-pastiem, kurus jūs paši izvēlaties analizēt.

Ja neatrodam īpašus draudus, e-pasta saturs tiek automātiski dzēsts pēc noteikta dienu skaita, ko iestatījis jūsu darba devējs.

Vai MailRisk var bloķēt e-pastus cilvēku iesūtnēs?

MailRisk nav surogātpasta filtrs, bet gan šāda veida drošības tehnoloģijas papildinājums un datu avots tai.

Drošības komandas var izmantot MailRisk datus tā, kā tas atbilst to vajadzībām, tostarp ar mūsu piedāvāto API.